El 21 de octubre de 2026 se publicaron dos vulnerabilidades críticas en PHP que pueden permitir a un atacante ejecutar código de forma remota sin necesidad de autenticarse. Ambas tienen una puntuación de gravedad de 9,2 sobre 10, por lo que es importante revisar las versiones utilizadas y aplicar las actualizaciones de seguridad correspondientes.
Se trata de una tecnología presente en numerosas webs corporativas, portales de clientes, intranets y aplicaciones empresariales. Por eso, estas vulnerabilidades no afectan únicamente a los equipos de desarrollo: también pueden representar un riesgo para la continuidad del negocio y la protección de la información.
¿Qué ha ocurrido con las vulnerabilidades de PHP?
Las vulnerabilidades identificadas como CVE-2026-109618 y CVE-2026-109619 afectan al funcionamiento interno de PHP y pueden permitir la ejecución de código malicioso en el servidor sin que el atacante disponga de un usuario o contraseña.
En función de la configuración y los permisos del sistema comprometido, esto podría facilitar el acceso a información sensible, la manipulación de datos o la ejecución de operaciones no autorizadas.
Entre los entornos que pueden verse afectados se encuentran distintas configuraciones utilizadas para servir aplicaciones web, como PHP-FPM, Apache con mod_php y php_cgi. El riesgo debe evaluarse teniendo en cuenta tanto la versión instalada como la infraestructura y la exposición del servicio a Internet.
¿Qué versiones de PHP están afectadas?
Según los avisos de seguridad publicados por ls fuente oficial, las versiones anteriores a las siguientes actualizaciones están afectadas:
| Rama | Primera versión corregida |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
PHP 8.1 y las versiones anteriores también están afectadas, pero ya no reciben actualizaciones oficiales de seguridad. Por ello, no basta con comprobar si una aplicación utiliza PHP 8: es necesario conocer la versión exacta.
Además, PHP 8.2 finalizará su soporte de seguridad el 31 de diciembre de 2026. Aunque se instale la actualización correctiva actual, las organizaciones que continúen utilizando esta rama deberán planificar su siguiente actualización antes de que termine su ciclo de soporte.
Puedes consultar la información actualizada en el aviso oficial de PHP y en la página de versiones con soporte.
¿Cómo saber si tus aplicaciones están en riesgo?
El primer paso es identificar qué aplicaciones lo utilizan y qué versión ejecuta cada una. En muchas empresas, esta información no está centralizada y puede haber sistemas antiguos que continúan funcionando sin revisiones periódicas.
Conviene comprobar los siguientes puntos:
- Versión de PHP: identificar la versión exacta de cada aplicación y servidor.
- Exposición a Internet: priorizar los sistemas accesibles desde redes públicas.
- Estado del soporte: comprobar si la versión sigue recibiendo actualizaciones oficiales.
- Compatibilidad del código: determinar si la aplicación puede actualizarse directamente o necesita adaptaciones.
- Dependencias: revisar frameworks, librerías, módulos y componentes que puedan verse afectados por el cambio de versión.
En aplicaciones empresariales, como ERPs, portales de clientes o sistemas internos, esta revisión debe realizarse con especial cuidado para evitar interrupciones del servicio.
Actualizar PHP o migrar a una versión con soporte: ¿cuál es la diferencia?
Aplicar una actualización de seguridad es una medida prioritaria cuando existe una versión corregida disponible para la rama instalada. Sin embargo, actualizar no siempre equivale a resolver todos los problemas de mantenimiento y seguridad de una aplicación.
Cuando un sistema utiliza una versión que ya no recibe soporte, la situación es diferente: no dispone de nuevas correcciones oficiales para futuras vulnerabilidades. En estos casos, es necesario planificar una migración a una rama con soporte.
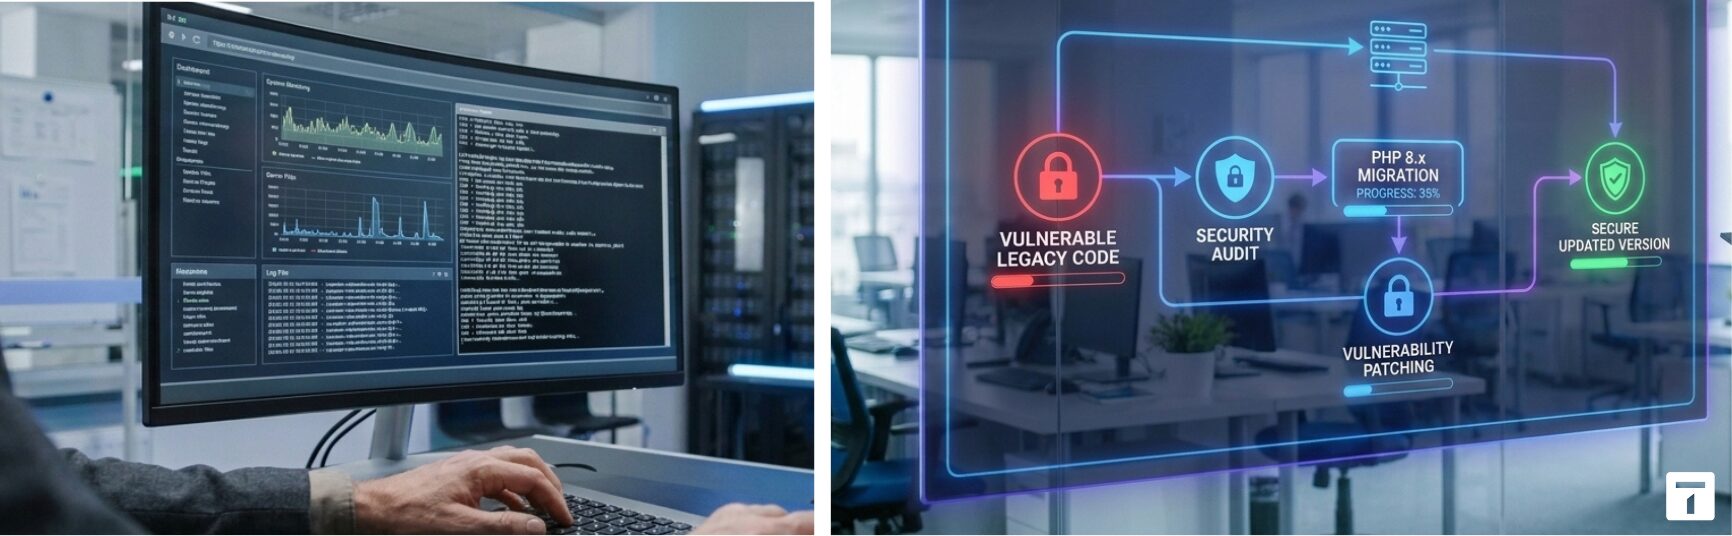
Una migración puede implicar:
- Analizar el código y las dependencias de la aplicación.
- Seleccionar una versión de destino compatible y con soporte.
- Adaptar el código para resolver incompatibilidades.
- Ejecutar pruebas funcionales y de integración.
- Validar el rendimiento y el funcionamiento de los procesos críticos.
- Planificar la puesta en producción y disponer de un procedimiento de recuperación.
Este proceso permite abordar tanto la vulnerabilidad actual como los riesgos asociados a mantener una tecnología obsoleta.
Cómo ayuda Téciman Digital a proteger tus aplicaciones
En Téciman Digital ayudamos a las empresas a evaluar sus entornos PHP, identificar versiones vulnerables y planificar las actualizaciones o migraciones necesarias.
Nuestro trabajo no consiste únicamente en cambiar la versión del lenguaje. También analizamos el código existente, revisamos las dependencias y adaptamos las aplicaciones para mantener su funcionamiento durante la transición.
El objetivo es facilitar una migración controlada hacia una versión con soporte, reducir los riesgos derivados de tecnologías obsoletas y evitar que los sistemas empresariales dependan de soluciones temporales.
Cada aplicación tiene sus propias particularidades. Por eso, antes de definir una estrategia, es importante conocer su arquitectura, sus integraciones y los requisitos operativos del negocio.
Conclusión: revisar hoy para reducir riesgos mañana
Las vulnerabilidades críticas publicadas en octubre de 2026 recuerdan la importancia de mantener las versiones actualizadas y utilizar versiones que continúen recibiendo soporte oficial.
La actuación inmediata consiste en identificar los sistemas afectados y aplicar las actualizaciones correctivas correspondientes. Cuando una aplicación utiliza una versión sin soporte, debe valorarse una migración que permita mantenerla en una plataforma actualizada y sostenible.
¿No sabes qué versión de PHP utilizan tus aplicaciones o si necesitan una migración?
Dans Téciman Digital podemos ayudarte a revisar tu entorno, evaluar las necesidades de compatibilidad y definir un plan de actualización adaptado a tus sistemas.
Contacta con nuestro equipo para valorar tu caso y conocer las opciones disponibles. Contáctanos en el teléfono 947 20 91 41 o mandamos un correo a digital@teciman.com. Suivez-nous sur LinkedIn pour découvrir toute l'actualité.